





ویروسهای برتر تاریخ کامپیوتر
اگرچه تاکنون دنیای کامپیوتر ویروسهای زیادی را به خود دیده است ولی قطعاً خاطره برخی از آنها به دلیل نوع عملکرد و میزان خسارت برای همیشه باقی خواهند ماند. در زیر 10 ویروس از برترین ویروسهای تاریخ کامپیوتر ذکر شده است.
Jerusalem:این ویروس مربوط به سال 1987 است که به عنوان یکی از موفقترین انواع اولیه ویروسها شناخته میشود. این ویروس در حافظه کامپیوتر قرار میگرفت و منتظر زمانی بود که فایل آلوده اجرا شود. این ویروس در روزهای جمعه فعال میشد.
Stoned:این ویروس نیز به سال 1987 تعلق دارد و از نظر میزان آلوده سازی احتمالاً بیشترین آلودگی را ایجاد کرده است.
Tequila:این ویروس در سال 1991 ایجاد شد و روش کارش به این صورت بود که خود را در سکتورهای هارد دیسک کپی میکرد و مستر بوت آن را تغییر میداد. خطرناک بودن این ویروس به این دلیل بود که قابل شناسایی و پاکسازی نبود.
برچسبها:
ادامه مطلب

آشنایی با کرم W32/Trojan.pa
نوع: کرم اینترنتی
محیطهای قابل اجرا: Windows 2000,XP,NT,....
خصوصیات:
کرم W32/Trojan.pa دارای اندازه 49,152 بایت است و خود را در مسیر زیر کپی میکند :
%System%\New Folder.exe
با باز کردن هر پوشه در سیستم، یک کپی از این فایل را با نام آن پوشه، در کنار پوشه ایجاد میکند. با توجه به اینکه آیکون این کرم شبیه به پوشه است باعث گمراه شدن کاربر میشود.
برچسبها:
ادامه مطلب
کرم "اوباما" به اینترنت راه یافت
کرم اینترنتی جدیدی در حال انتشار است كه تصویر باراك اوباما، رئیس جمهور آمریكا را در رایانههایی كه آلوده میكند نمایش میدهد.
برچسبها:
ادامه مطلب

عجیبترین ویروسهای رایانهای
در سال 2008
براساس یک گزارش امنیتی، فهرست عجیبترین ویروسهای رایانه ای در سال 2008میلادی منتشر شد.
بنابر اعلام شرکت امنیتی Panda Security، تمامی این کدهای مخرب دارای نوع ساختار، روش ساختار، روش انتشار و یا عملکردهای خاصی بودهاند که به نحوی موجب افزایش وسعت و ریسک تخریب و یا ایجاد جذابیت در روش عملیاتی آنها شده است.
علاوه بر این، روشهای عجیب و نامتعارف در طراحی، تولید و انتشار کدهای مخرب همواره مورد توجه خرابکاران اینترنتی قرار داشته است. زیرا استفاده از این روشها، علاوه بر این افزایش محبوبیت و شهرت آنها در میان همکاران زیرزمینیشان، کاربران اینترنت را نیز به انجام فعالیتهای پرخطر و غیرایمن در وب ترغیب میکند.
کارشناسان امنیتی پاندا بر این عقیدهاند که خلاقیت مجرمان اینترنتی در طراحی روشهای عجیب تخریب بیتاثیر نیست. اما علاوه بر این عامل مهم تاثیر اتفاقات سیاسی، اقتصادی و اجتماعی بزرگ مانند بحران جهانی اقتصاد و نیز روانشناسی فردی اجتماعی کاربران و همینطور سوء استفاده از علایق، سلایق و موضوعات مورد توجه کاربران چندان دور از نظر نبوده است.
لطفا به شیوه تخریبی این کدهای مخرب توجه کنید:
P, Pshared.U-، کرم رایانهای در منوی غذاهای آماده!
با انتشار این کرم در اوایل دسامبر 2008، شرکت آمریکایی مک دونالد، بزرگترین رستوران زنجیرهای غذاهای آماده مورد استفاده ابزاری در طراحی حملات وسیع اینترنتی قرار گرفت.
این کرم به صورت ضمیمه یک نامه با موضوع تبریک سال نو میلادی به کاربران ارسال میشود.
در این نامه به شما گفته میشود که یک بن تخفیف برایتان در نظر گرفته شده که میتوانید در هنگام مراجعه به هر کدام از رستورانهای مک دونالد از آنها استفاده کنید. اما این بن تخفیف، چیزی نیست به جز یک کرم رایانهای که با کلیک بر روی آن، رایانه شما با آلودگی نسبتا شدیدی مواجه خواهد شد.
Agent JEN-، پستچی قلابی!
تصور کنید که یک پستچی به درب منزل شما مراجعه میکند تا یک بسته پستی را به شما تحویل دهد اما به محض اینکه شما درب خانه را باز کردید، لشکری از مجرمان و جنایتکاران مسلح آمادهاند تا به خانه شما سرازیر شوند و تا جایی که قدرت دارند آن را زیر و رو و حتی به طور کامل ویران کنند.
این تروجان و به دنبال آن دستهای از کدهای مخرب ریز و درشت در پس نامهای مخفی شدهاند که شاید شما هم آن را در صندوق پست الکترونیک خود پیدا کنید. به هر حال این نامه از یکی از ادارات محلی یا مرکزی پست به شما ارسال شدهاند که اگر به هر دلیل فایل ضمیمه آن را اجرا کنید، شاهد یک فاجعه دیجیتال خواهید بود.
Banb.FXT- ، به هر حال شما بیگناه نیستید !
این کرم خطرناک هم در نامههای الکترونیک مخفی میشود، اما برای انتشار از روش بسیار جالبی استفاده میکند.
در این نامهها که به ظاهر از طرف اداره محلی پلیس و یا یک مرکز امنیتی به کاربر ارسال میشوند، وی متهم به مشارکت در جرمهای رایانهای و اینترنتی شده و IP وی توسط ماموران امنیتی ردیابی و ثبت گردیده است. سپس از وی خواسته میشود که گزارش اتهام خود را با کلیک بر روی ضمیمه نامه دریافت کند، اما این فایل متنی هم چیزی نیست به جز نسخهای از یک بد افزار که با نصب خود در سیستم رمزهای عبور و شمارههای حساب بانکی شما را در حین اتصال به بانکهای آنلاین، سرقت میکند.
برچسبها:
ادامه مطلب

کانفیکر، تهدید شماره یک اینترنت
کارشناسان امنیت انفورماتیکی هشدار دادند: ویروس رایانهای "کانفیکر" به آرامی در رایانههای دنیا فعال میشود و میتواند رایانهها را برده اهداف پلید سازندگان خود کند.
به گزارش خبرگزاری مهر، اول آوریل گذشته هشدارهایی در خصوص توسعه ویروس رایانهای "کانفیکر" در اینترنت گسترده شد اما کارشناسان پس از گذشت چند روز اعلام کردند که این هشدارها جعلی بوده است.
اکنون این کارشناسان اعلام کردند که کرم کانفیکر به آرامی از طریق ارسال هرزنامه و "اسپای ور" در حال آلوده کردن هزاران رایانه شخصی است.
برچسبها:
ادامه مطلب
براي مقابله با آنفلوانزاي اينترنتي آماده شويد
پژوهشگران با الهام از روشهاي مقابله با همهگيري آنفلوانزاي نوع آ، روش جديدي براي حفاظت از اينترنت در برابر حملات گسترده کرمهاي اينترنتي يافتهاند.
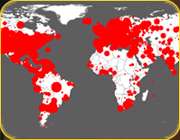
محبوبه عميدي: ساعت 5:30 روز ششم بهمنماه 1381 به وقت جهاني، کرم اينترنتي Slammer فعاليت خود را آغاز و تنها ظرف مدت چند دقيقه حدود 90 درصد از کامپيوترهاي آسيبپذير را آلوده کرد. ارتباطات اصلي شبکه قطع شد، دستگاههاي خودپرداز از کار افتادند و خطوط هوائي ناچار به لغو پروازهايشان شدند. اين چنين بود که يکي از مخربترين حملات اينترنتي جهان اتفاق افتاد.
آنچه در مورد اسلمر بسيارشگفتانگيز شد، سرعت سرسامآور تکثير و انتقال اين کرم اينترنتي بود، به نحوي که هيچ شانسي براي مداخله و جلوگيري از آن باقي نماند. اما اکنون که ششسال از اين اتفاق گذشته، ميتوان گفت که جهان از شرايط بهتري براي دفاع در برابر بدافزارها برخوردار است.
به گزارش نيوساينتيست، اسکات کول از دانشگاه کاروليناي شمالي و بولسلاو زيمانسکي از مؤسسه پليتکينيک رنسلر در تروي، نيويورک؛ ميخواهند شرايط دفاعي به مراتب بهتري را فراهم کنند. آنها سيستمي را اختراع کردهاند که ميتواند از اينترنت در برابر کرمها و بدافزارهاي بسيارخطرناک مراقبت کند. اين سيستم بر ايجاد مکانيسمهاي دفاعي در قسمتهاي کليدي اينترنت استوار است و از لحاظ عملکرد بيشتر به سيستم ايمني در بدن موجودات زنده ميماند.
همهگيري آنفلوانزاي نوع آ
براي درک بهتر محدوديتها در روشهاي فعلي، تصور کنيد يک ويروس زيستي شيوع پيدا کرده و براي مقابله با همهگيري آن، فرودگاههاي بزرگ جهان تصميم ميگيرند اجازه ندهند هواپيماهايي که از مناطق آلوده به مقصد آنها پرواز کردهاند، مسافران را پياده کنند؛ اما در عوض اجازه پرواز مجدد آنها را به نقاط مختلف جهان خواهند داد.
کول ميگويد: «شايد با اين روش فرودگاهها بتوانند ساکنان بومي را از خطر ابتلا به بيماري نجات دهند، اما در مورد ساير نقاط جهان چطور؟ مکانهاي ديگري که اين هواپيما فرود خواهد آمد؟ به نظر ميرسد قرنطينه هواپيماهاي برخاسته از مناطق آلوده و جلوگيري از پرواز آنها به اقصي نقاط جهان استراتژي به مراتب مؤثرتري باشد».
کول و زيمانسکي، روشي مانند قرنطينه هواپيماها را براي جلوگيري از انتشار کرمها در سطح اينترنت پيشنهاد کردهاند. کرمهاي اينترنتي برنامههاي نرمافزاري کوچکي هستند که قابليت خودتکثيري دارند. اين برنامهها اگر يک کامپيوتر را آلوده کنند، از طريق آن شروع به اسکن اتفاقي ديگر کامپيوترهايي ميکنند که با دستگاه اول از طريق اينترنت در ارتباطند و با يافتن کامپيوترهايي که حفره امنيتي دارند، خودشان را درون دستگاههاي جديد کپي ميکنند و با تکرار اين روش به تکثير ادامه ميدهند. ميزان آسيبي که يک کرم ميتواند به شبکه و کامپيوترها بزند، به دوچيز بستگي دارد، يکي اينکه اين کرم با چه تعداد دستگاه آسيبپذير مواجه خواهد بود و دوم اينکه با چه سرعتي ميتواند آنها را اسکن کند.
اسلمر سرعت سرسامآوري در اسکن کردن ميزبانهاي آسيبپذير دارد، بهطوريکه اين کرم اينترنتي توانست تنها در چند دقيقه 75 هزار کامپيوتر را آلوده کند. کرم ديگري به نام Code Red نيز توانست در 27 خرداد 1380، حدود 360 هزار کامپيوتر را آلوده کند. با وجود اينکه کد-رد، سرعت تکثير بسيارکندتري نسبت به اسلمر داشت، اما ميلياردها دلار خسارت به جا گذاشت.

برچسبها:
ادامه مطلب

با sms هم ویروسی می شوید
با رشد بدافزارها در سال ۲۰۰۹، میلیونها تلفن همراه هوشمند به طور روزانه در معرض تهدیدات امنیتی مختلف قرار دارند.
به گزارش ایلنا، کسپرسکی، شرکت پیشرو در ارائه راهحلهای امنیت اطلاعات در کنفرانس تلفنهای همراه که در بارسلونای اسپانیا برگزار شد، اعلام کرد: خسارات فراوانی در اثر فعالیتهای بدافزارها به دارندگان تلفنهای همراه وارد میشود.
نخستین تروجانی که از طریق SMS ارتباط راه دور مهاجم که با تلفنهمراه برقرار میشود، طلیعه ورود چنین بدافزارهایی به تلفنهای همراه هوشمند بود.
الکساندر گوستف، سرپرست تیم تحقیق و تحلیل آزمایشگاه کسپرسکی و یکی از متخصصان بدافزارهای موبایل معتقد است: این قبیل تروجانها با ارسال SMS به سرورهای راه دور میتوانند اطلاعاتی را تبادل کنند. حال اگر شما تنها پیش شماره را مسدود کنید، درست است که برنامه از کار میافتد اما با تغییر پیش شماره در سرور، بدافزار میتواند مجددا فعالیت خود را از سر بگیرد.”
برنامههای مخرب در شبکههای بیسیم عمومی و سرویسهای اینترنتی ارزان قیمت یافت میشوند که علت آن هم تمایل روزافزون دارندگان تلفنهای همراه به استفاده از اینترنت است.
برچسبها:
ادامه مطلب

9 تصور اشتباه در مورد ویروسها
تصورات و شایعات عجیب و غریبی در مورد ویروسهای کامپیوتری وجود دارد. برخی تصور میکنند ویروسهای کامپیوتری میتوانند انسانها را نیز مبتلا کنند! در اینجا قصد داریم به 9 افسانه و تصور غلط در مورد ویروسها بپردازیم.
1- فایروالها شما را از شر ویروسها خلاص میکنند
اگر بدانید چند نفر چنین اعتقادی دارند، شوکه میشوید! در واقع فایروال شما را ار شر ویروسها، تروجانها و جاسوسافزارها حفظ نمیکند، بلکه تنها در برابر نفوذ بدافزارها و کرمها مقاومت نشان میدهد. چرا که بدافزارها و کرمها دائما در شبکه در حرکتند و هر لحظه امکان دارد وارد سیستم شوند.
البته از لحاظ تئوری این امکان وجود دارد که یک بدافزار به همراه خود فایلهای مخربی را از طریق یکی از برنامهها وارد سیستم کند. باید توجه کنید که از این طریق، یک ویروس باهوش میتواند فایروال را دور بزند.
به هر حال فراموش نکنید که وجود فایروال برای یک سیستم از ضروریات است. فایروال سیستم شما باید همواره روشن و در حال کار باشد. خصوصاً در صورتیکه در یک شبکهی نامطمئن مانند کافهها در حال کار با سیستم خود هستید. میتوانید از فایروال کومودو یا زونآلارم به این منظور استفاده کنید.
برچسبها:
ادامه مطلب

حمله ویروس به ایران
رایانههای ایران مورد هجوم شدید کرم خطرناک رایانهای بهنام Stuxnet قرار گرفتهاند که تلاش میکند اطلاعات سیستمهای کنترل صنعتی را بهسرقت برده و آنها را روی اینترنت قرار دهد. اندونزی و هندوستان نیز بهواسطه این نرمافزار مخرب مورد هجوم قرار گرفتهاند.
بر اساس اطلاعات جمعآوری شده توسط شرکت سایمنتک در حدود 60 درصد از سیستمهای رایانهای که به این ویروس آلوده شدهاند، در ایران قرار دارند. اندونزی و هندوستان نیز بهواسطه این نرمافزار مخرب که به Stuxnet شهرت دارد، مورد هجوم قرار گرفتهاند.
بهگفته الیاس لووی، مدیر ارشد فنی بخش «پاسخگویی ایمنی سایمنتک» با توجه به تاریخ نشانههای دیجیتالی که از این کرم رایانهای به جا مانده، میتوان گفت این نرمافزار از ماه ژانویه سال جاری میان رایانهها در گردش بوده است.
Stuxnet ماه گذشته توسط شرکتی بهنام VirusBlockAda که اعلام کرد نرمافزاری را بر سیستم رایانه یکی از مشتریان ایرانی خود مشاهده کرده، کشف شد. این کرم بهدنبال سیستم مدیریتی SCADA زیمنس که معمولا در کارخانههای بزرگ تولیدی و صنعتی مورد استفاده قرار میگیرد، بوده و تلاش میکند اسرار صنعتی رایانههای این کارخانهها را روی اینترنت پخش کند.
برچسبها:
ادامه مطلب

حملات سایبری تنها خوراکی برای فیلم های کم خرج یا ابزاری برای سرگرمی نوجوانان نیستند. این حملات مشکلی بسیار جدی با پی آمدهای واقعی و ملموس برای شرکت ها، کاربران و حتی ملت ها هستند.
طبق بررسی که توسط انستیتو پونمون انجام شده است، بیش از 59 درصد شرکت های کنترل شده، سال گذشته به شکلی مورد حمله قرار گرفته اند. این حملات با افزایش هزینه های جاری، مخارج و دستمزدها، کاهش سود خالص یا شکست پروژه ها، به طور متوسط برای هر کدام بیش از 500 هزار دلار ضرر به دنبال داشته اند.
البته این تنها یک عدد خیلی کلی است. در اینجا به 10 تا از پر هزینه ترین و پر ضررترین حملات سایبری تاریخ می پردازیم، تا بدانید بسیاری شرکت ها هستند که آرزو می کردند این نیم میلیون دلار را درون سطل زباله می ریختند، اما قربانی حملات هکری نمی شدند.
حجم بسیار عظیمی از سرمایه هزاران گروه و موسسه، روزانه از طریق تبادلات مالی غول هایی همچون Citigroup به جریان می افتد. در ابتدای سال جاری، مقدار بسیار زیادی از پول فوق الذکر و گنجی از اطلاعات حساس کاربران که وسوسه غیر قابل تحملی برای هکرها به حساب می آید، مورد حمله قرار گرفت. نام، اطلاعات تماس، شماره حساب های بانکی و دیگر اطلاعات حیاتی بیش از 200 هزار کاربر مورد دستبرد واقع شد. دزدان خوشبخت هم بیش از 2.7 میلیون دلار پول بی زبان را از حساب کارتهای اعتباری کش رفتند.
چهره عمومی روابط بین المملی بین دو کشوری که در حال جنگ نیستند، معمولا بر پایه آداب دیپلماتیک استوار است. اما در سال 2004 شاون کارپنتر کارمند آزمایشگاه ملی ساندیا کشف کرد که برخی فایل های ارتش آمریکا هک شده اند و این کار تاباندن نوری بود بر تاریکی لایه های زیرین یک کاروبار جهانی! Taitan Rain کد رمز عملیاتی اف بی آی برای پیگیری نفوذ بسیار گسترده در امنیت ارتش آمریکا و شرکت هایی همانند لاکهید و ناسا بود. این عملیات برای جلوگیری از حملات سایبری بود که توسط گروه های عملیاتی خاصی با حمایت دولت چین انجام می شد. و آخر هم معلوم نشد که این مورد، حملات برنامه ریزی شده دولتی بوده یا اینکه سرگرمی تعدادی هکر فضول و حقه باز بوده است. در حالی که برآورد کمًی اهداف و آسیب احتمالی این حملات امکان پذیر نیست، به صورت بالقوه آنها می توانستند به سرًی ترین اطلاعات دولت آمریکا دسترسی پیدا کنند. همین مورد این حمله را به یکی از اعضای لیست ده تایی ما تبدیل می کند. حمله ای که اگر برآورد آسیب هایش امکان پذیر بود، شاید بزرگترین و مخربترین حمله سایبری تمام دورانها نام می گرفت.
باران تایتان
Citigroup
برچسبها:
ادامه مطلب
 منوهای فرعی: آموزش برنامه نویسی اندروید _فارسی مـقـدمـه Intro مطالبی که باید از قبل بدانید مراحل نصب مراحل نصب "بسته توسعه نرم افزار" SDK برای کاربران ویندوز مراحل نصب "بسته توسعه نرم افزار" SDK برای کاربران مک مراحل نصب بسته بندی Android SDK platform ایجاد دستگاه مجازی (Virtual Device) یا شبیه ساز (emulator) برای اندروید مراحل نصب ایکلیپس (Eclipse) روی مک
ورود کاربران
خوش آمدید! لطفا وارد حساب خود شوید